

Guía del dashboard
This content is not available in your language yet.
El dashboard de operadores es la consola desde la que el equipo interno revisa las verificaciones de identidad y las resuelve. No es para los usuarios finales: es un backoffice al que solo entran los operadores autorizados.
- URL:
https://kyc.zentto.net
El dashboard se abre con email y contraseña de operador.
- Entra a
https://kyc.zentto.net. - Escribe tu email y contraseña y pulsa Entrar.
- Si las credenciales son correctas, llegas a la pantalla Inicio.
La sesión usa cookies seguras httpOnly (no se guarda token en el navegador) y se cierra automáticamente por inactividad o expiración. Para salir, usa el botón Cerrar sesión del menú lateral.
| Mensaje al entrar | Qué significa |
|---|---|
| Credenciales inválidas | Email o contraseña incorrectos |
| Cuenta bloqueada | La cuenta está bloqueada; contacta a un administrador |
Las cuentas de operador las crea un administrador. Desde el login no hay autoregistro.
Resumen de la actividad de verificaciones. Sirve para ver de un vistazo cómo va el día.
- Tarjetas de métricas: Sesiones hoy · Pendientes (por revisar) · Aprobadas · Rechazadas · Hits AML (coincidencias).
- Gráfico de verificaciones por día (aprobadas / rechazadas / en revisión de los últimos días).
- Últimas sesiones: tabla con ID, referencia, nombre, estado y fecha. Enlace Ver todas → a la sección Sesiones.
Revisión (cola)
Sección titulada «Revisión (cola)»Es la cola de trabajo del operador: lista las sesiones que esperan una decisión manual (estado pendiente o en revisión), en orden de llegada.
- Cada fila muestra ID, referencia, nombre, documento, estado, banderas y fecha.
- Las banderas resumen el resultado de cada verificación: mrz, live (liveness), face (face-match) y aml.
- Botón Refrescar para recargar la cola.
- Click en una fila → abre el detalle de la sesión.
Detalle de sesión y decisión
Sección titulada «Detalle de sesión y decisión»Pantalla donde el operador revisa todo lo de una sesión y decide. Pasos:
- Revisa los Datos extraídos: nombre completo, tipo y número de documento, fecha de nacimiento, nacionalidad y vencimiento.
- Revisa los Resultados de verificación: estado del documento, MRZ válida, liveness (con score), face-match (con score), edad estimada y AML.
- Si la sesión tiene coincidencia AML, se muestra una alerta en rojo y se lista cada coincidencia (fuente, nombre, score, programas). Estas sesiones nunca se auto-aprueban: requieren revisión humana.
- En Decisión del operador, pulsa Aprobar o Rechazar. El motivo es obligatorio al rechazar.
Una sesión ya aprobada o rechazada queda en estado terminal y muestra la decisión, el motivo y la fecha; no se vuelve a decidir.
Sesiones
Sección titulada «Sesiones»Listado completo de todas las sesiones, no solo las pendientes. Sirve para auditar e investigar.
- Filtro por estado: Todos, Sin iniciar, En progreso, Pendiente, En revisión, Aprobada, Rechazada, Abandonada.
- Paginación (Anterior / Siguiente) con el total de sesiones.
- Click en una fila abre el detalle de esa sesión.
Workflows
Sección titulada «Workflows»Plantillas reutilizables de verificación. Definen qué se le exige a una sesión que use ese workflow.
Para crear uno:
- Pulsa Nuevo workflow.
- Indica un Nombre (ej.
KYC estándar). - Selecciona las features exigidas:
id(documento),liveness,face_match,aml,age,poa. - Opcional: Edad mínima (ej.
18). - Pulsa Crear workflow.
La tabla lista nombre, features, edad mínima, si está activo y fecha de creación.
Herramienta de screening contra listas de sanciones (OFAC, EU, UN, UK).
Buscar un nombre:
- Escribe el nombre completo (mínimo 2 caracteres). Opcionalmente fecha de nacimiento y nacionalidad.
- Pulsa Buscar.
- Si no hay coincidencias, se indica en verde. Si las hay, se listan con fuente, nombre, score y programas.
Estado de las listas: tabla con cada fuente, número de entidades cargadas, último refresco y su estado. El botón Refrescar listas vuelve a descargar las fuentes de sanciones.
Verificación de empresas (Know Your Business). Para lanzar una verificación:
- Pulsa Nueva verificación.
- Indica el nombre de la empresa y el país (código ISO alpha-2, ej.
ve). Opcional: nº de registro (RIF / EIN…). - Pulsa Lanzar.
La tabla lista ID, empresa, nº de registro, país, estado y fecha.
API Keys
Sección titulada «API Keys»Gestión de las llaves zkyc_ con las que las apps consumen el servicio.
Generar una key:
- Pulsa Generar key.
- Dale un nombre (ej.
Producción) y pulsa Generar. - Se muestra la key completa una sola vez. Cópiala en ese momento; no vuelve a mostrarse.
En la tabla, cada key aparece con su prefijo, estado (Activa / Revocada), fecha de creación y último uso. Para revocar una key, pulsa Revocar: las integraciones que la usen dejarán de funcionar de inmediato.
Webhooks
Sección titulada «Webhooks»Notificaciones salientes hacia la app cliente cuando cambia el resultado de una sesión.
Registrar un endpoint:
- Pulsa Nuevo webhook.
- Indica la URL del endpoint (ej.
https://tu-servidor.com/webhook/kyc). - Selecciona los eventos:
session.completed,session.declined,session.reviewo*(todos). - Pulsa Crear webhook. Se muestra el secret una sola vez: guárdalo, se usa para verificar la firma HMAC de cada entrega.
Por cada endpoint puedes:
- Test: enviar una entrega de prueba.
- Entregas: ver el historial (evento, si fue entregado, código HTTP, intentos y fecha).
- Eliminar el endpoint.
Estados de una sesión
Sección titulada «Estados de una sesión»| Estado | Significado |
|---|---|
not_started | Creada, el usuario aún no inició la verificación |
in_progress | El usuario está completando la verificación |
pending | Verificación recibida, en espera de revisión |
in_review | En la cola de revisión del operador |
approved | Aprobada por el operador |
declined | Rechazada por el operador (con motivo) |
abandoned | El usuario no terminó la verificación |
Buenas prácticas
Sección titulada «Buenas prácticas»- Revisa siempre los hits AML manualmente. Una coincidencia AML nunca se auto-aprueba: confirma si es la misma persona antes de decidir.
- Indica un motivo claro al rechazar. Es obligatorio y queda registrado para auditoría.
- No compartas las API keys. La key completa solo se ve al crearla; si una se filtra, revócala y genera otra.
- Guarda el secret del webhook al crearlo: es la única forma de verificar la firma de las entregas y no se vuelve a mostrar.
- Cierra sesión al terminar, sobre todo en equipos compartidos.
Flujo del usuario
Sección titulada «Flujo del usuario»Vista no técnica del proceso. Pensada para operadores que revisan y deciden verificaciones de identidad.
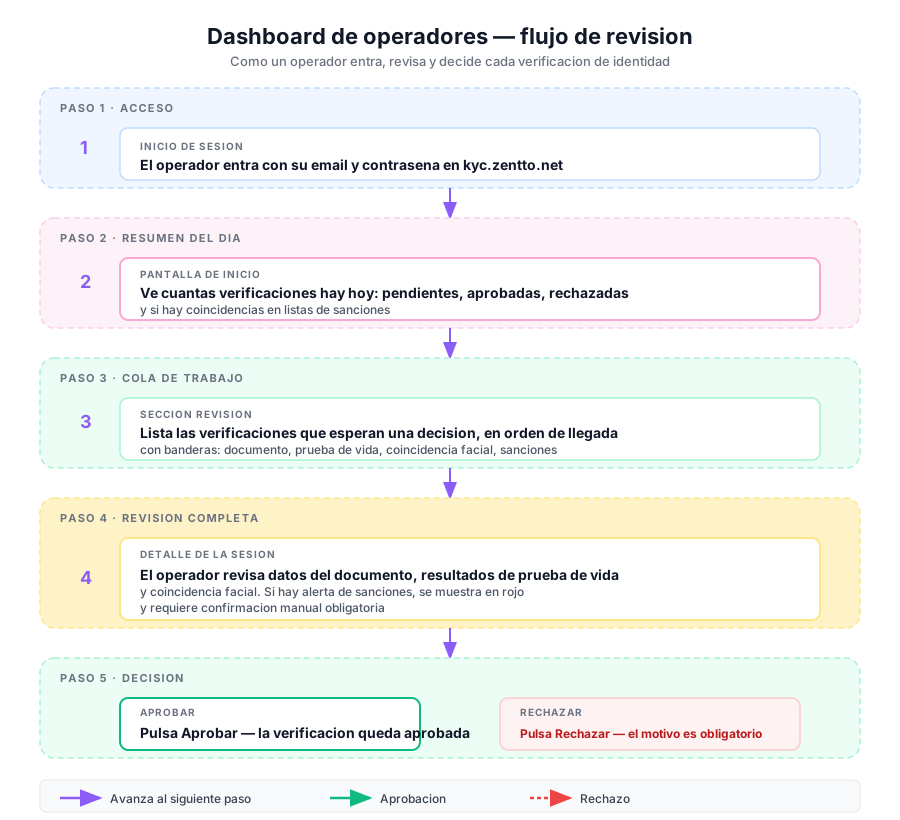
Editable en draw.io: descarga el SVG → en draw.io: File → Import from → Device → selecciona el SVG. Cada nodo queda editable.
Flujo técnico
Sección titulada «Flujo técnico»Vista técnica para desarrolladores: autenticación con cookies JWT httpOnly, endpoints de operador y decisiones.
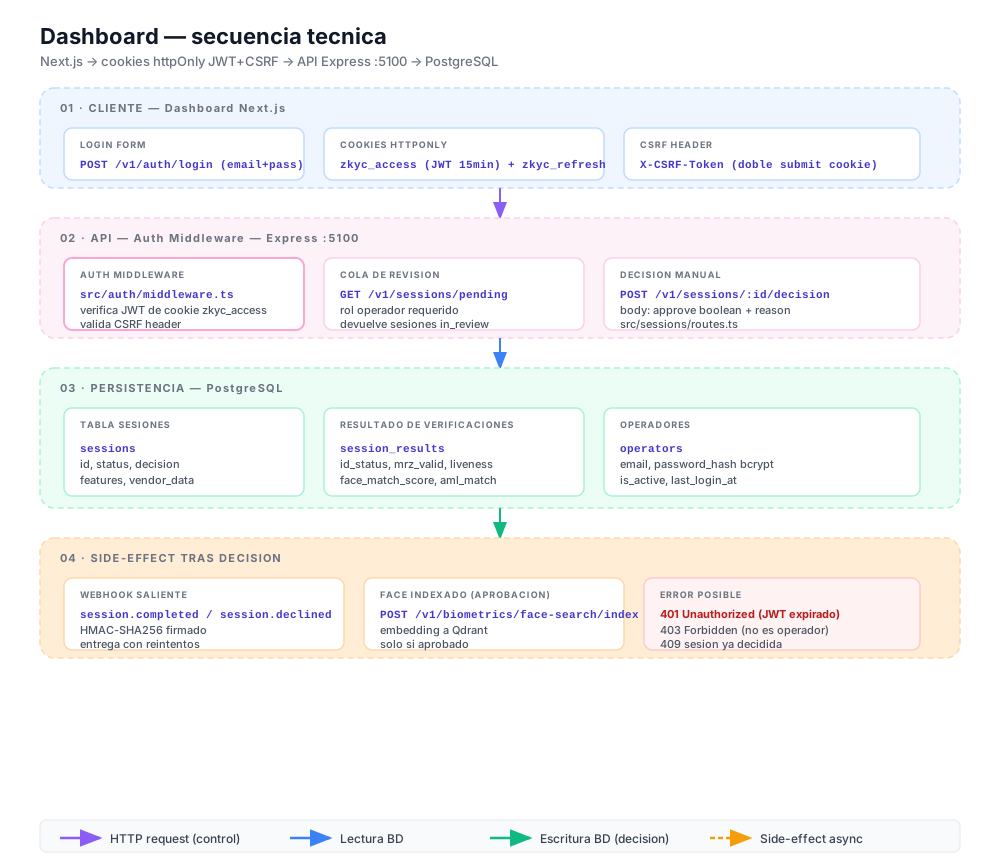
| Componente | Tipo | Ubicación |
|---|---|---|
POST /v1/auth/login | Route Express (auth operador) | src/auth/routes.ts |
GET /v1/sessions/pending | Route Express (rol operador) | src/sessions/routes.ts |
POST /v1/sessions/:id/decision | Route Express (rol operador) | src/sessions/routes.ts |
src/auth/middleware.ts | Middleware JWT + CSRF | src/auth/middleware.ts |
sessions | Tabla sesiones | src/db/migrations/ |
session_results | Tabla resultados | src/db/migrations/ |
operators | Tabla operadores | src/db/migrations/ |
| Dashboard Next.js | Frontend operadores | dashboard/src/ |
Editable en draw.io: descarga el SVG → File → Import from → Device.